
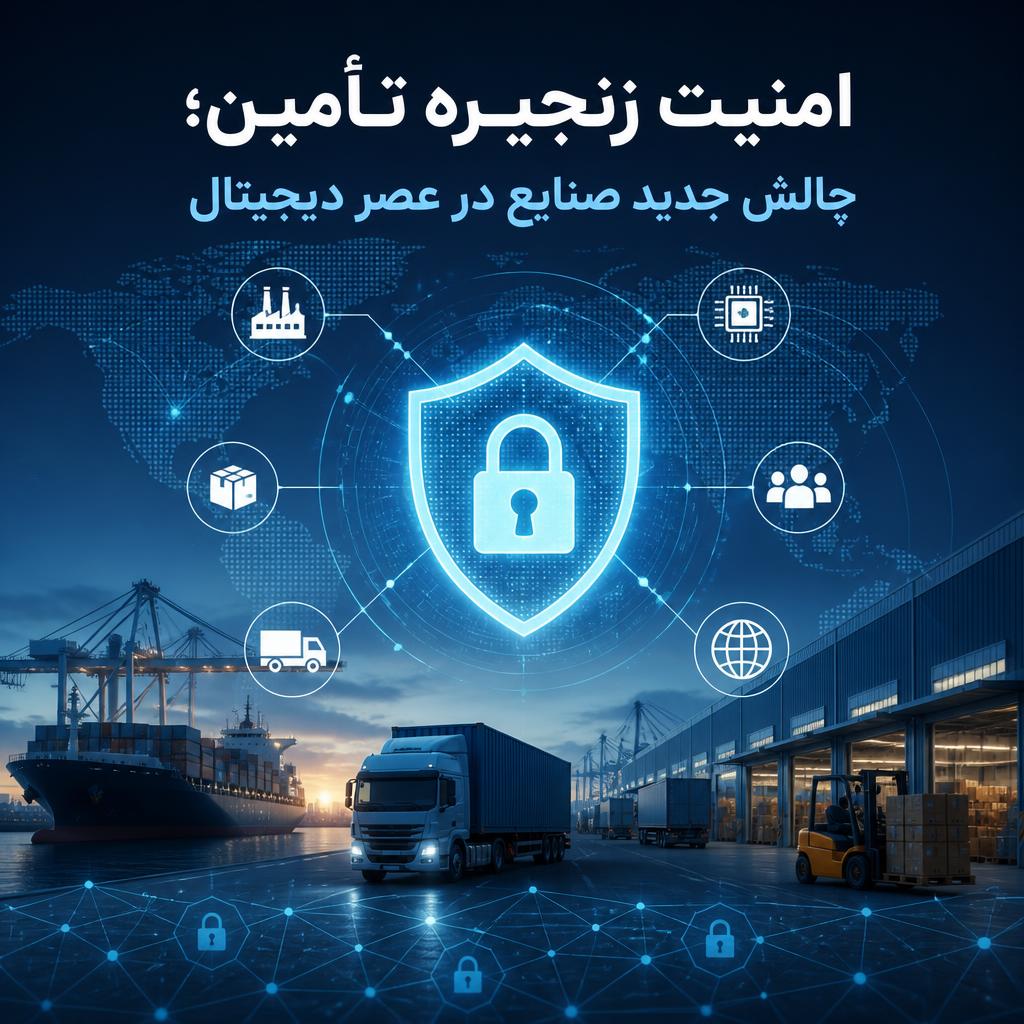
امنیت زنجیره تأمین؛ چالش جدید صنایع در عصر دیجیتال
امنیت زنجیره تأمین؛ چالش جدید صنایع در عصر دیجیتال مقدمه سالها قبل، زمانی که درگیر موضوع مدیریت فناوری اطلاعات و زنجیره تأمین بودم، یک سؤال ذهنم را درگیر کرده بود: اگر یک سازمان از نظر زیرساخت داخلی کاملاً امن باشد، اما یکی از حلقههای زنجیره تأمین آن دچار ضعف امنیتی شود، آیا میتوان آن سازمان […]
امنیت زنجیره تأمین؛ چالش جدید صنایع در عصر دیجیتال
مقدمه
سالها قبل، زمانی که درگیر موضوع مدیریت فناوری اطلاعات و زنجیره تأمین بودم، یک سؤال ذهنم را درگیر کرده بود:
اگر یک سازمان از نظر زیرساخت داخلی کاملاً امن باشد، اما یکی از حلقههای زنجیره تأمین آن دچار ضعف امنیتی شود، آیا میتوان آن سازمان را واقعاً امن دانست؟
پاسخ این سؤال در سالهای اخیر بیش از گذشته اهمیت پیدا کرده است.
امروزه سازمانها دیگر جزیرههای مستقل نیستند. تولیدکنندگان، تأمینکنندگان، پیمانکاران، شرکتهای لجستیکی و ارائهدهندگان خدمات فناوری، همگی بخشی از یک شبکه بههمپیوسته هستند.
این ارتباط گسترده در کنار مزایای فراوان، ریسکهای جدیدی نیز ایجاد کرده است.
امنیت یک سازمان دیگر فقط به مرزهای فیزیکی و شبکه داخلی آن محدود نیست؛ بلکه به امنیت تمام زنجیرهای که با آن در ارتباط است وابسته است.
زنجیره تأمین در عصر دیجیتال
در گذشته، مدیریت زنجیره تأمین بیشتر حول محور جریان کالا، مواد اولیه و محصولات نهایی تعریف میشد.
امروز، علاوه بر جریان فیزیکی کالا، یک جریان بسیار مهم دیگر نیز وجود دارد:
جریان اطلاعات
اطلاعات سفارشها، موجودیها، مشخصات کالا، برنامه تولید، اطلاعات مشتریان و ارتباطات میان اعضای زنجیره، بخش مهمی از داراییهای سازمانها محسوب میشوند.
هرچه زنجیره تأمین هوشمندتر و دیجیتالتر میشود، اهمیت حفاظت از این اطلاعات نیز افزایش پیدا میکند.
چرا امنیت زنجیره تأمین به یک چالش جدی تبدیل شده است؟
۱. افزایش ارتباط میان سازمانها
امروزه بسیاری از شرکتها برای افزایش بهرهوری، سیستمهای خود را با شرکای تجاری و تأمینکنندگان متصل میکنند.
اگر این ارتباطات بدون چارچوب امنیتی مناسب ایجاد شوند، میتوانند به یک نقطه آسیبپذیر تبدیل شوند.
گاهی یک ضعف امنیتی در یک مجموعه کوچکتر میتواند اثرات بزرگی در یک سازمان بزرگ ایجاد کند.
۲. پیچیده شدن زنجیرههای تأمین
در بسیاری از صنایع، یک محصول نهایی حاصل همکاری دهها یا حتی صدها مجموعه مختلف است.
هرکدام از این حلقهها:
- سیستمهای اطلاعاتی خود را دارند.
- سطح متفاوتی از بلوغ امنیتی دارند.
- فرآیندهای متفاوتی برای مدیریت اطلاعات دارند.
بنابراین مدیریت امنیت دیگر فقط به محافظت از یک سازمان محدود نمیشود و به یک نگاه زنجیرهای نیاز دارد.
۳. وابستگی تصمیمگیری به دادهها
در سازمانهای مدرن، تصمیمهای مهم بر اساس داده گرفته میشوند.
اما اگر دادههای زنجیره تأمین:
- ناقص باشند،
- با تأخیر منتقل شوند،
- دستکاری شوند،
- یا قابل اعتماد نباشند،
تصمیمهای مدیریتی نیز دچار مشکل خواهند شد.
تجربهای از ارتباط فناوری اطلاعات و زنجیره تأمین
در سالهایی که در حوزه فناوری اطلاعات فعالیت میکردم، موضوع زنجیره تأمین یکی از حوزههایی بود که توجه ویژهای به آن داشتم.
تجربه فعالیت در یک مجموعه تولیدی و مواجهه با موضوعاتی مانند مدیریت موجودی، توزیع کالا و ارتباط میان حلقههای مختلف زنجیره، نشان داد که بسیاری از مشکلات سازمانها ناشی از نبود اطلاعات صحیح و بهموقع است.
در ادامه همین مسیر، موضوع استفاده از فناوریهایی مانند RFID برای بهبود جریان اطلاعات در زنجیره تأمین مطرح شد.
هدف اصلی فناوری صرفاً جایگزینی یک روش شناسایی با روش دیگر نبود؛ بلکه ایجاد بستری بود که بتوان اطلاعات دقیقتر و سریعتر را در اختیار تصمیمگیرندگان قرار داد.
از مدیریت امنیت اطلاعات تا حکمرانی امنیت زنجیره تأمین
یکی از چالشهای اصلی سازمانها این است که استانداردها و چارچوبهای امنیتی مختلفی وجود دارد، اما همیشه ارتباط مناسبی میان آنها برقرار نیست.
در سطح جهانی، استانداردهایی مانند:
- ISO 27001
- NIST
- ISO 28000
- ISO 22301
هرکدام بخشی از موضوع امنیت، تداوم کسبوکار و زنجیره تأمین را پوشش میدهند.
بااینحال، سازمانها نیاز دارند بدانند چگونه این چارچوبها را در کنار الزامات داخلی و شرایط واقعی کسبوکار خود به کار بگیرند.
اینجاست که مفهوم حکمرانی تطبیقی امنیت سایبری اهمیت پیدا میکند؛ یعنی ایجاد مدلی که بتواند میان استانداردها، الزامات سازمانی و نیازهای عملیاتی ارتباط برقرار کند.
امنیت زنجیره تأمین در صنایع
برای صنایع، امنیت زنجیره تأمین اهمیت بیشتری دارد؛ زیرا یک اختلال کوچک میتواند باعث:
- توقف تولید
- تأخیر در تحویل محصول
- افزایش هزینهها
- کاهش اعتماد مشتریان
شود.
در صنایع مختلف مانند:
- خودرو
- فولاد
- نفت و گاز
- دارو
- تجهیزات صنعتی
شناخت ریسکهای زنجیره تأمین و ایجاد سازوکارهای کنترلی، به یکی از الزامات مدیریت تبدیل شده است.
نقش فناوری اطلاعات در ایجاد زنجیره تأمین امن
فناوری میتواند نقش مهمی در افزایش شفافیت و امنیت زنجیره داشته باشد.
شناسایی و رهگیری کالا
فناوریهایی مانند:
- RFID
- استانداردهای شناسایی کالا
- کدگذاری محصولات
میتوانند دید بهتری از جریان کالا ایجاد کنند.
مدیریت داده و اطلاعات
ایجاد یک جریان اطلاعاتی قابل اعتماد میان اعضای زنجیره، باعث میشود تصمیمگیری دقیقتر شود.
ارزیابی و مدیریت ریسک
سازمانها باید بتوانند:
- ریسک تأمینکنندگان را ارزیابی کنند.
- نقاط آسیبپذیر زنجیره را شناسایی کنند.
- برای شرایط بحرانی آماده باشند.
نگاه اجرایی
تجربه سالهای فعالیت در حوزه فناوری اطلاعات، صنعت و زنجیره تأمین نشان داده است که امنیت واقعی زمانی ایجاد میشود که نگاه سازمان از «حفاظت از یک سیستم» به «مدیریت یک اکوسیستم» تغییر کند.
در دنیای امروز، سازمانها بهتنهایی رقابت نمیکنند؛ بلکه در قالب شبکهای از تأمینکنندگان، شرکا و مشتریان فعالیت میکنند.
بنابراین امنیت نیز باید به همین اندازه گسترده دیده شود.
جمعبندی
امنیت زنجیره تأمین یکی از مهمترین چالشهای سازمانها در عصر دیجیتال است.
سازمانی که فقط از داخل خود محافظت کند اما ارتباطات بیرونی و زنجیره تأمین خود را نادیده بگیرد، همچنان در معرض ریسک قرار دارد.
آینده متعلق به سازمانهایی است که بتوانند میان فناوری، امنیت، داده و مدیریت زنجیره تأمین یک ارتباط پایدار ایجاد کنند.
امنیت در عصر دیجیتال دیگر یک دیوار دفاعی نیست؛ بلکه یک نظام حکمرانی برای حفظ اعتماد و تابآوری سازمان است.
این مطلب بدون برچسب می باشد.

دیدگاهتان را بنویسید